«Деньги ждут по ссылке» и письмо «от отеля»: как мошенники обманывают на OLX и Booking.com и что делать, если вы уже ввели код BLIK
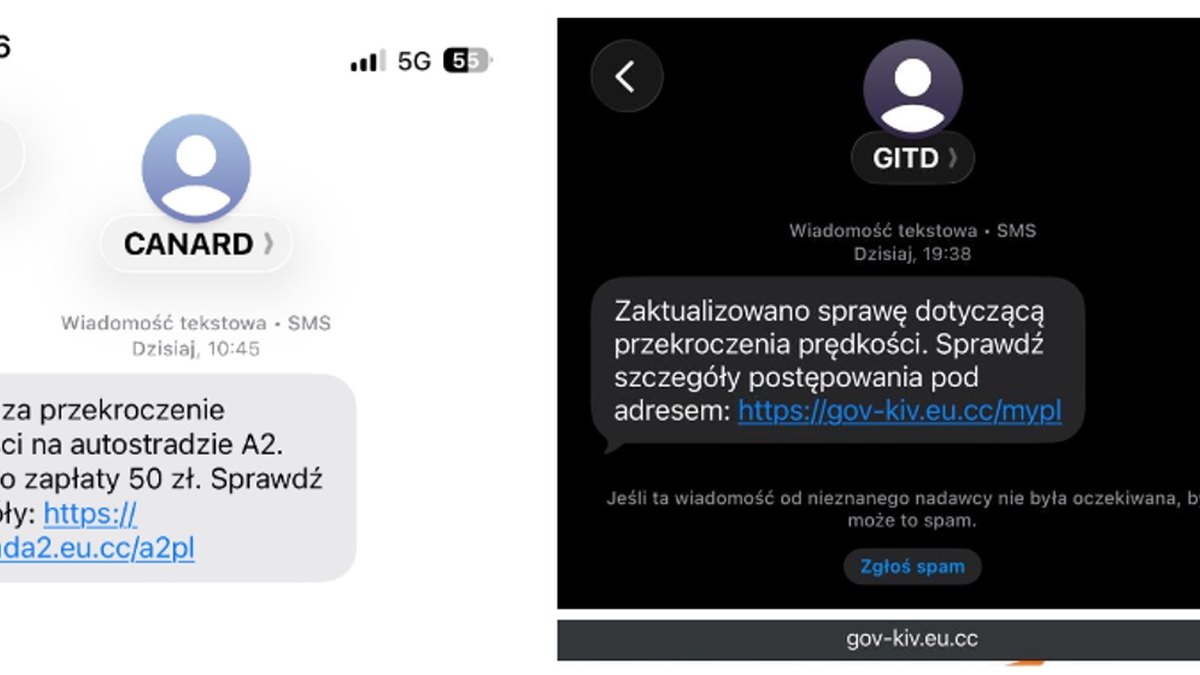
Большинство краж денег на OLX и Booking.com обходятся без взлома банка: жертва сама вводит данные карты или код BLIK, будучи уверенной, что общается с покупателем или с отелем. Портал Bankier.pl собрал самые частые схемы. Они повторяются годами, и их можно распознать до того, как деньги исчезнут со счёта.
Масштаб: цифры CERT Polska
По годовому отчёту CERT Polska, опубликованному 8 апреля 2026 года, в 2025 году команда зарегистрировала 260 783 инцидента безопасности, 97% из них — компьютерное мошенничество. На фишинг (выманивание данных через поддельные сайты и сообщения) пришлось 78 391 случай. Чаще всего преступники выдавали себя за OLX (28 462 случая) и Allegro (22 513). За год в список предупреждений CERT попали 244 341 домен, использованный для обмана.
OLX: «покупатель уже заплатил»
Самый популярный вариант нацелен на продавцов. «Покупатель» пишет по объявлению и предлагает перейти в WhatsApp или Messenger. Затем сообщает, что оплатил товар, а деньги ждут по ссылке. Страница похожа на OLX или InPost, но адрес другой (например, olx-oferta.pl вместо olx.pl). Там просят номер карты с кодом CVV или код BLIK — якобы для подтверждения выплаты.
- для получения денег не нужны ни данные карты, ни код BLIK;
- код BLIK подтверждает платёж или снятие денег со счёта того, кто его сгенерировал, — введя его на фальшивой странице, вы отдаёте деньги мошеннику;
- OLX не создаёт ссылки на оплату для «Przesyłki OLX»: деньги приходят продавцу автоматически после получения посылки;
- оплата на OLX идёт только через страницу PayU, начинающуюся с secure.payu.com.
Обманывают и покупателей: «продавец» отказывается от доставки через OLX, просит предоплату на счёт или присылает свою ссылку «безопасной оплаты». В такой сделке защита покупателя от платформы уже не действует.
Booking.com: сообщение «от отеля»
NASK описал три частые схемы:
- письмо или SMS: «бронь отменят, если срочно не подтвердите оплату» — ссылка ведёт на копию сайта;
- мошенники захватывают аккаунт отеля в системе бронирования и пишут гостю через официальный чат с просьбой доплатить или «повторно авторизовать карту» — гость видит настоящую историю брони и верит;
- дешёвые фальшивые предложения жилья с задатком переводом на частный счёт или в криптовалюте, после чего связь пропадает.
В апреле Booking.com уведомлял клиентов, что посторонние получили доступ к данным бронирований, включая имена, e-mail, телефоны и детали проживания, и сменил PIN-коды броней. В октябре Еврокомиссия начала против платформы формальное разбирательство по Акту о цифровых услугах (DSA) — в том числе о том, достаточно ли она борется с фальшивыми предложениями и фишингом.
На чём ловят
- спешка: «бронь аннулируют», «покупатель ждёт»;
- уход из платформы в мессенджер, где сервис уже не может заблокировать мошенника;
- логотипы и ваши реальные данные, вызывающие доверие;
- замок в адресной строке — он означает только шифрование, а не честность сайта;
- слишком выгодная цена или покупатель, который не торгуется.
Что делать
Что делать: никогда не вводите код BLIK и CVV, чтобы «получить» деньги, и не уходите с OLX в мессенджеры. Если отель просит доплату или данные карты, а в условиях брони предоплаты не было, сами зайдите в приложение Booking.com и свяжитесь с отелем по телефону или e-mail из подтверждения. Если вы уже ввели данные карты или BLIK, сразу звоните в банк и блокируйте карту, затем подайте заявление в полицию. Если вводили пароль на фальшивой странице — смените его. Подозрительные сайты сообщайте на incydent.cert.pl, а SMS пересылайте на бесплатный номер 8080.